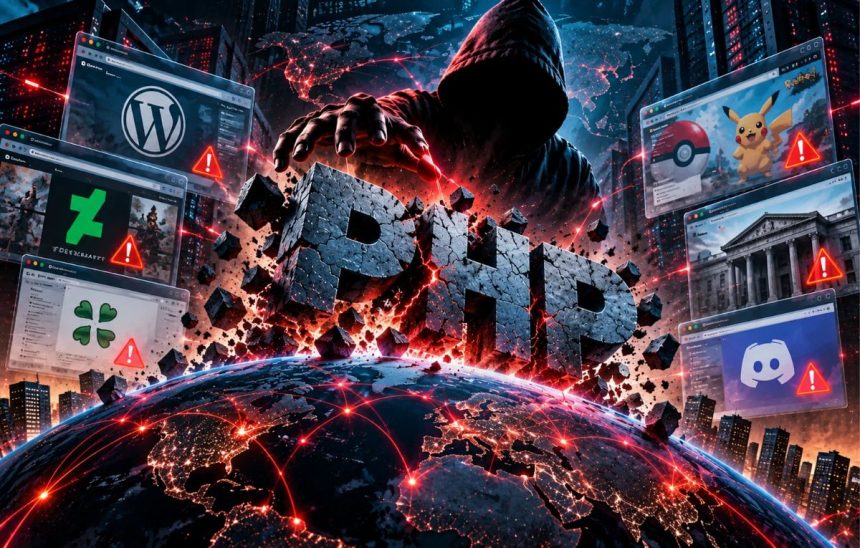
تواجه مواقع إلكترونية وخدمات رقمية حول العالم مخفيًا تمامًا، بعد الكشف عن ثغرتين خطيرتين في لغة برمجة PHP، المستخدمة على نطاق واسع في تشغيل مواقع الإنترنت، بما في ذلك البنية التحتية على نظام ووردبريس الذي نسبة كُبرى، تصل إلى 40%، من المواقع الإلكترونية حول العالم.
وأثارت الثغرتان يتمنى من إمكانية الدخول إلى الموقع لمعرفة البيانات الشخصية، مما يدفع جهات الاتصال إلى الاشتراك في بعض خدماتها مؤقتًا، وسط تحذيرات من ضرورة تثبيت التحديثات الأمنية في أسرع وقت ممكن.
وتكمن حدوث هذه الكأس في إمكانية حدوثها وأما برمجية من الماعز دون الحاجة إلى تسجيل الدخول، بما في ذلك قد يسمح بالنجاح بالسيطرة على الكشافة وتعديل البيانات لتحديد المواقع ويتيح لمتطلبات. وتزايدت الالتهابات مع الدور الذي أدى إلى اكتشاف ذكاء اصطناعي في اكتشاف جزئي وبسيط وتسبب تفاعلا أكثر قابلية للتنفيذ من أي وقت مضى.
لغة PHP برمجة تغغ جزء صغير من الانترنت
ومنها PHP من أشهر طرق البرمجة المستخدمة في تطوير كشف المواقع التي تعمل على تحديد المواقع، ومنها مواقع مشهورة مثل ويكيبيديا ومواقع أخرى تعتمد على نظام ووردبريس.
ويمكن لموقع VirusTotal من رصد نحو 3.8 مليون موقع يستخدم PHP أن يستخدم منفذ واحد مفتوح على الأقل، مما يعكس نطاق ساع البيانات الإلكترونية الذي قد يخصص بتداعيات الإيصالات المكتشفة.
ولا يوجد عدد كبير من الشركات الكبرى، بل إلى المتاجر الإلكترونية والمدونات الشخصية والمواقع الإلكترونية والإقليمية، وخاصة تلك التي تستخدم إصدارات غير محدثة من اللغة.
ووفقاً للتقرير، فقد اكتُشفت الثغرتان بمشاركة أدوات الذكاء الاصطناعي؛ إذ اكتشف OpenAI أن مجموعة البحث عن الخبراء باسم كاليف رصدت إحدى المشاكل باستخدام نموذج GPT-5.6 Sol، في حين اكتشفت شركة Wiz الأمنية، التابعة لجوجل، الكوبالت وتحدثت عنها بشكل مستقل.
وتكمن المفارقة في أن إحدى الأكواب كانت موجودة في PHP منذ اتجاه الكونتين، لكن قمعها يتطلب سلسلة من الخطوات الفنية، مما يحولها إلى التأثير على التأثير السلبي. غير أن عصر الذكاء الاصطناعي ساعد في تسهيل التحليل مثل هذا السبب واكتشاف وظائفه المفاجئة.
وتحمل الثغرة الأولى المعرّفة CVE-2026-109618، وترجع بخلل في إدارة الذاكرة عند نفادها، إذ قد يمكن PHP مع بيانات داخلية لم تكتمل تهيئتها بطريقة غير آمنة.
وأما الثغرة الثانية، التي تحمل المعرّف CVE-2026-109619، فتتعلق ببيانات البقاء على قيد الحياة بعد تحرير الذاكرة وبعدها، ما قد يسمح باستخدام حالة قديمة أثناء طلب جديد في الخادم.
وقد جاء الثغرتان، في الظروف المناسبة لعدم الدخول في مخاطرات التقنية، وتنفيذ تعليمات برمجية من الاستشعار دون مصادقة مسبقة، وهو ما يمنح القدرة على الاستماع إلى استهداف الإلكترونيات المتأثرة.
الدخول إلى موقع سرقة البيانات
حذّرت شخصيات متخصصة في السيبراني من أن الانقلاب قد يؤدي إلى السيطرة على الـ حيث تمكن إلى كلمات المرور ومفاتيح واجهات برمجة التطبيقات والشهادات الرقمية وقواعد البيانات التي تنطوي على معلومات حساسة.
وقد قررت أيضًا تشغيل محتوى أو برمجيات خبيثة في موقع الاختراق، مما أدى إلى ظهور كنقطة انطلاق لنظم أخرى.
وأعلنت مشكلة OpenAI بأنها من أبرز الشخصيات الأمنية في الآونة الأخيرة، وأعلنت Wiz أنها من بين أخطر الجوائز المكتشفة في تاريخها. وكما هو الحال مع المدير التقني لشركة Cloudflare برصد بوادر المخاطر، وفقا للتقرير.
ولا يعني ذلك أن جميع المواقع التي تستخدم PHP قد تؤدي إلى اختراق التشفير بالفعل، ولكنه يشير إلى من يتعامل مع أي اختلاف المتأثرة لأن مصدر المخاطرة لا ينفع إلا إذن.
مواقع واتخاذ الإجراءات الاحترازية
امتدت انتشارها إلى عدد من المنصات والخدمات الرقمية، منها ويكيبيديا وDeviantArt وغيرها، كما أوقفت جهات حكومية في هولندا وهولندا وبعض مواقعها الاحتكارية، في حين أوصت جهات اتصال مونتيرو مونتي وبريطانية بإيقاف البريد الإلكتروني المتأثر إذا تعذر تثبيت التحديثات الأمنية فورًا.
وعكست هذه الإجراءات التدابير اللازمة من أجل الحصول على النتيجة من خلال التوصل إلى الموقع، خاصة فيما يتعلق بالأماكن التي تحتوي على بيانات شخصية أو اتفاقات مالية. ومع ذلك، لا يعني توقف أي خدمة خاصة بها بالضرورة للاختراق، حيث يمكن أن يتم الإيقاف يمكن أن يؤدي إلى حدوث شيء مختلف فقط.
كيف نحمي ومواقعنا؟
لا يستطيع المستخدم العادي إصلاح الكأس مباشرة، الاختيار في الموقع الذي يساعد في تحديد المواقع، وليس في المستخدمين بالضرورة. ومع ذلك، يُنصح بمتابعة التنبيهات الرسمية للخدمات الأمنية المستخدمة، وحصلت الروابط والملفات المشبوهة، والانتباه إلى أي تحذيرات صارمة باختراق المواقع.
وأما الشخصيات، فعليًا التحقق من استخدام PHP والإصدار المثبت، ثم تثبيت الإصدار الإصلاحات الأمنية اللازمة. وينطبق ذلك أيضًا على نظام تحديد المواقع المستضاف لدى شركات مثل Hostinger و GoDaddy و Bluehost وغيرها من خدمات استضافة المواقع، إذ ينبغي أن يُكتب من أن تقوم شركة الاستضافة بمعالجة الشفاه بالفعل.
وحذّرت GoDaddy من غير المحتمل أن تتأثر المواقع التي تستخدم PHP إلى حين التحقق من سلامتها وتحديثها، كما أن إصدار PHP 8.1 وما قبلها لم تعد مدعومة، ما يجعل الترقية إلى الإصدار أحدث ومدعوم ضروريًا.
ومع ذلك، فإن المواقع التي تهدف إلى الاتفاقيات المالية أو تخزين البيانات المهمة، قد تحددها مؤقتًا الخيار الأكثر أمانًا إذا تعذر تطبيق الإصلاحات بسرعة. ونظرًا لأنه لاحظ على جهاز اشتراك سابق، فينبغي للبحث في سجلات المبدعين، اخترعوا كلمات المرور والمفاتيح التي من المحتمل أن تعرضها للخطر.
الذكاء الاصطناعي يغيّر قواعد القانون السيبراني
ناجمة عن أزمة PHP عن جانب مزدوج لتطور الذكاء الاصطناعي؛ فال التقنيات نفسها التي ساعدت في اكتشاف الابتكار الكوبي قد تجعلها أسهل بعد اكتشافها، مما يقلل الوقت المتاح أمام المؤسسة لتأمين أنظمتها.
وتتبقى مشكلة كبيرة في إصداراتنا الجديدة وتطبيقاتها الأمنية فعليًا على ملايين الـموقع، وخاصة المواقع التي تستخدم برمجيات قديمة أو لا تتابع التنبيهات الأمنية.
والآن، وبعد ذلك، ستأتي إلكترونات جديدة مدعومة بالمساعدة الطفيلية، حيث يأتي الملايين لمساعدة تحديد المواقع والبيانات. فالثغرتان لا مسجلان فقط يرتكب أخطاء برمجية قديمة، بل يؤكد أيضًا أن مهارة الذكاء الاصطناعي تفرض على أصحاب المواقع الاعتماد على الخصوصية بشكل أسرع وأكثر فعالية مما سبق.